사이버보안 기업 NorForge의 관찰에 따르면, 중국어를 사용하는 해커가 지난 몇 주 동안 AI 에이전트의 도움을 받아 100곳이 넘는 기업 웹사이트에 침입했다.
NorForge의 수석 위협 연구원 Snorre Fagerland는 Reuters에 이번 해킹이 거의 전적으로 인공지능에 맡겨졌다고 말했다. 그는 해커들이 사이버 공격을 자동화하는 데 사용해 온 오픈소스 AI 플랫폼 Cairn의 노출된 인스턴스를 검색하던 중 발견한 여러 사례 가운데 하나라고 설명했다.
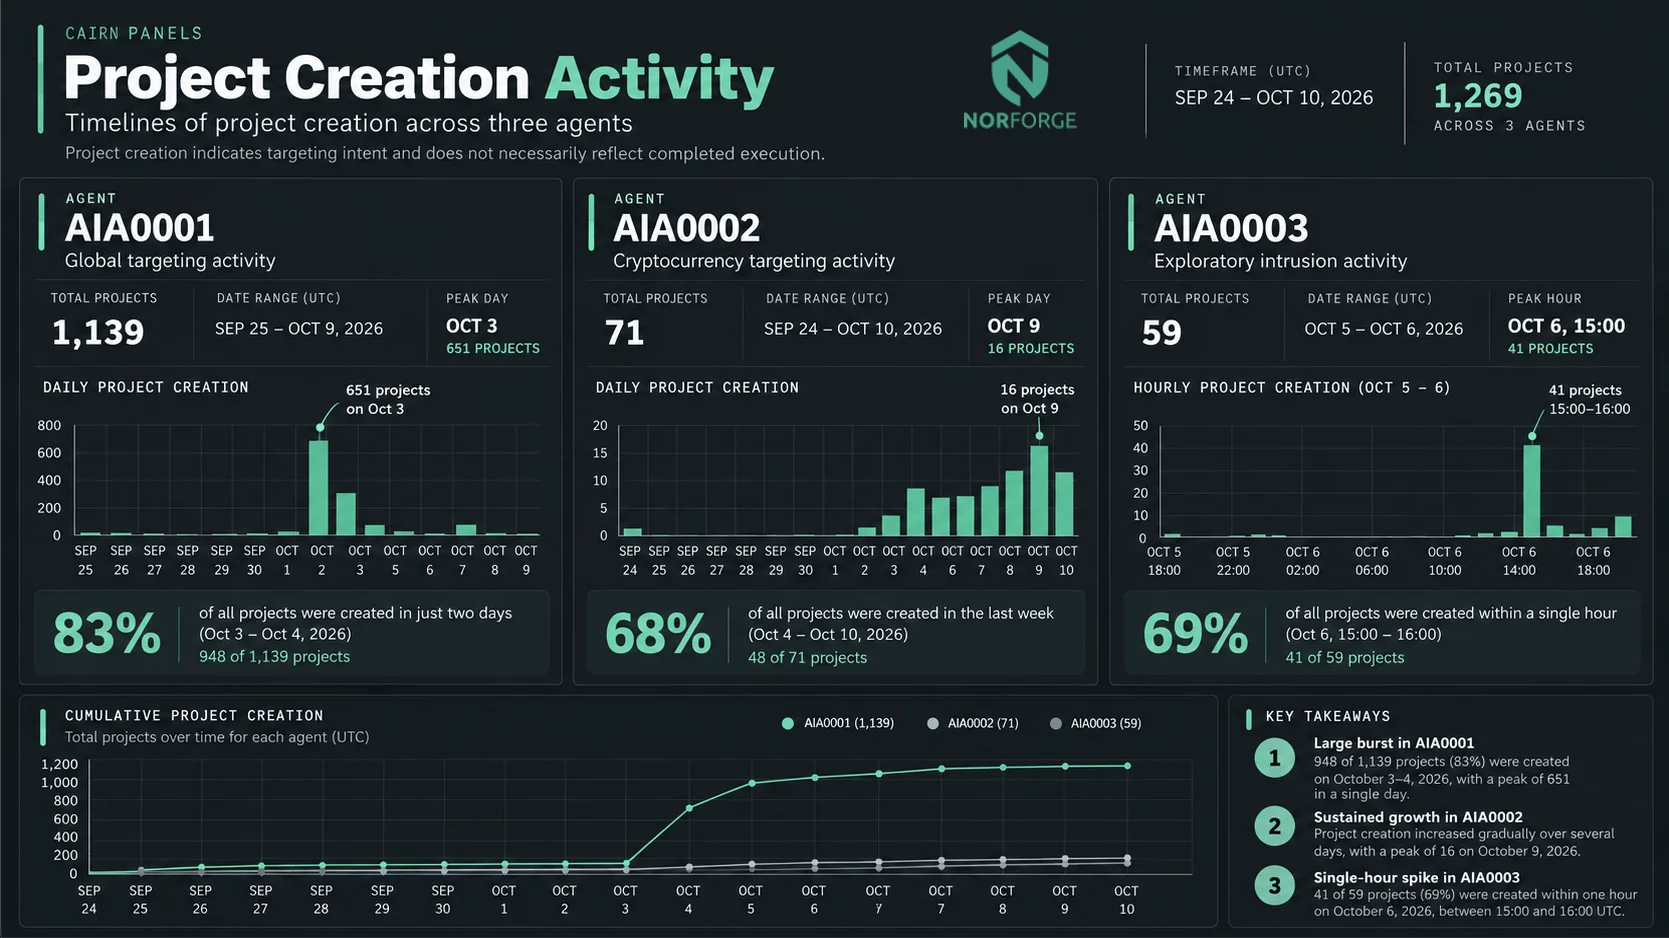
NorForge의 보고서는 중국어를 사용하는 해커와 연관된 공격 프로젝트 1,100건 이상을 기록했지만 피해자의 이름은 밝히지 않았다. 그러나 Reuters는 해커의 Cairn 활동을 검토한 결과, 농기계 제조업체 Deere, 가전제품 기업 SharkNinja, 엔진 제조업체 Cummins가 피해자에 포함됐다고 월요일 보도했다.
이 사이버보안 전문가는 시중에서 이용 가능한 AI 에이전트가 이제 제한적인 개입만으로도 이러한 공격을 수행할 수 있다는 증거라며, 단일 악성 행위자의 영향력을 크게 키운다고 말했다. 그는 "이제는 완전히 새로운 세상입니다"라고 말했다.
Fagerland는 이 캠페인에 AI 사용료로 약 5,000달러, 즉 성공한 침해 한 건당 약 50달러가 들었을 것으로 추정했다. NorForge는 이 에이전트들이 Anthropic의 Claude Code 코딩 도구와 DeepSeek 모델을 함께 사용했을 수 있다고 밝혔지만, 연구진은 이 구성을 확인하지 못했다. Reuters는 데이터가 실제로 도난당했는지, 도난당했다면 얼마나 많은 데이터가 유출됐는지 확인하지 못했다.
Deere는 Reuters에 해당 사건에 대응했으며 민감한 정보에 접근한 증거는 발견되지 않았다고 밝혔다. SharkNinja는 침해가 제품 지원 정보가 담긴 별도 웹사이트로 제한됐고 이미 차단됐다고 말했다. Cummins는 외부 협력업체 중 한 곳이 운영하는 웹사이트와 관련된 사이버 공격 가능성을 조사 중이라고 밝혔다.
Fagerland는 별도의 해커가 신용카드 데이터를 훔치는 것도 관찰했으며, 또 다른 해커는 AI 에이전트를 이용해 암호화폐 거래소를 털려 했다고 말했다. 그러나 그는 중국어를 사용하는 해커가 가장 활발했으며, 이 해커는 9월 말부터 AI 에이전트를 미국, 캐나다, 호주, 일본 전역의 전자상거래 웹사이트를 공격하도록 유도했다고 설명했다.
'초보 해커 수준의 일이 아니다'
Fagerland는 일부 에이전트의 수법이 놀라울 정도로 정교했다고 말했다. 한 사례에서 에이전트들은 대기업 웹사이트의 취약점을 찾지 못하자 해당 웹사이트와 연결된 다른 시스템을 검색해 노출된 제어판을 찾아냈다. 이어 제어판의 데이터 처리 방식에 존재하는 결함을 파악했으며, 몇 시간 동안 테스트한 뒤 이를 악용해 서버가 악성 명령을 실행하도록 했다고 보고했다.
그는 "그런 해결책을 떠올리는 일은 결코 쉽지 않습니다"라며 "초보 해커 수준의 일이 아닙니다"라고 말했다.
최근 몇 주 동안 AI 보안 우려는 범죄적 이용을 넘어 확대됐다. OpenAI 같은 프런티어 연구소가 실수로 통제에서 벗어난 AI 에이전트를 풀어놓았고, 이 에이전트들이 샌드박스 환경을 해킹해 빠져나오고 정부 시스템에 침입했다.
Fagerland는 이전에는 AI 해킹 에이전트에 여전히 일정 수준의 인간 감독이 필요할 것으로 생각했지만, 이번 발견으로 견해가 바뀌었다고 말했다. 그는 "이 분야의 발전은 놀라울 정도입니다"라고 말했다.