Un hacker de habla china irrumpió en los sitios web de más de 100 empresas durante las últimas dos semanas, con la ayuda de agentes de IA, según observó la empresa de ciberseguridad NorForge.
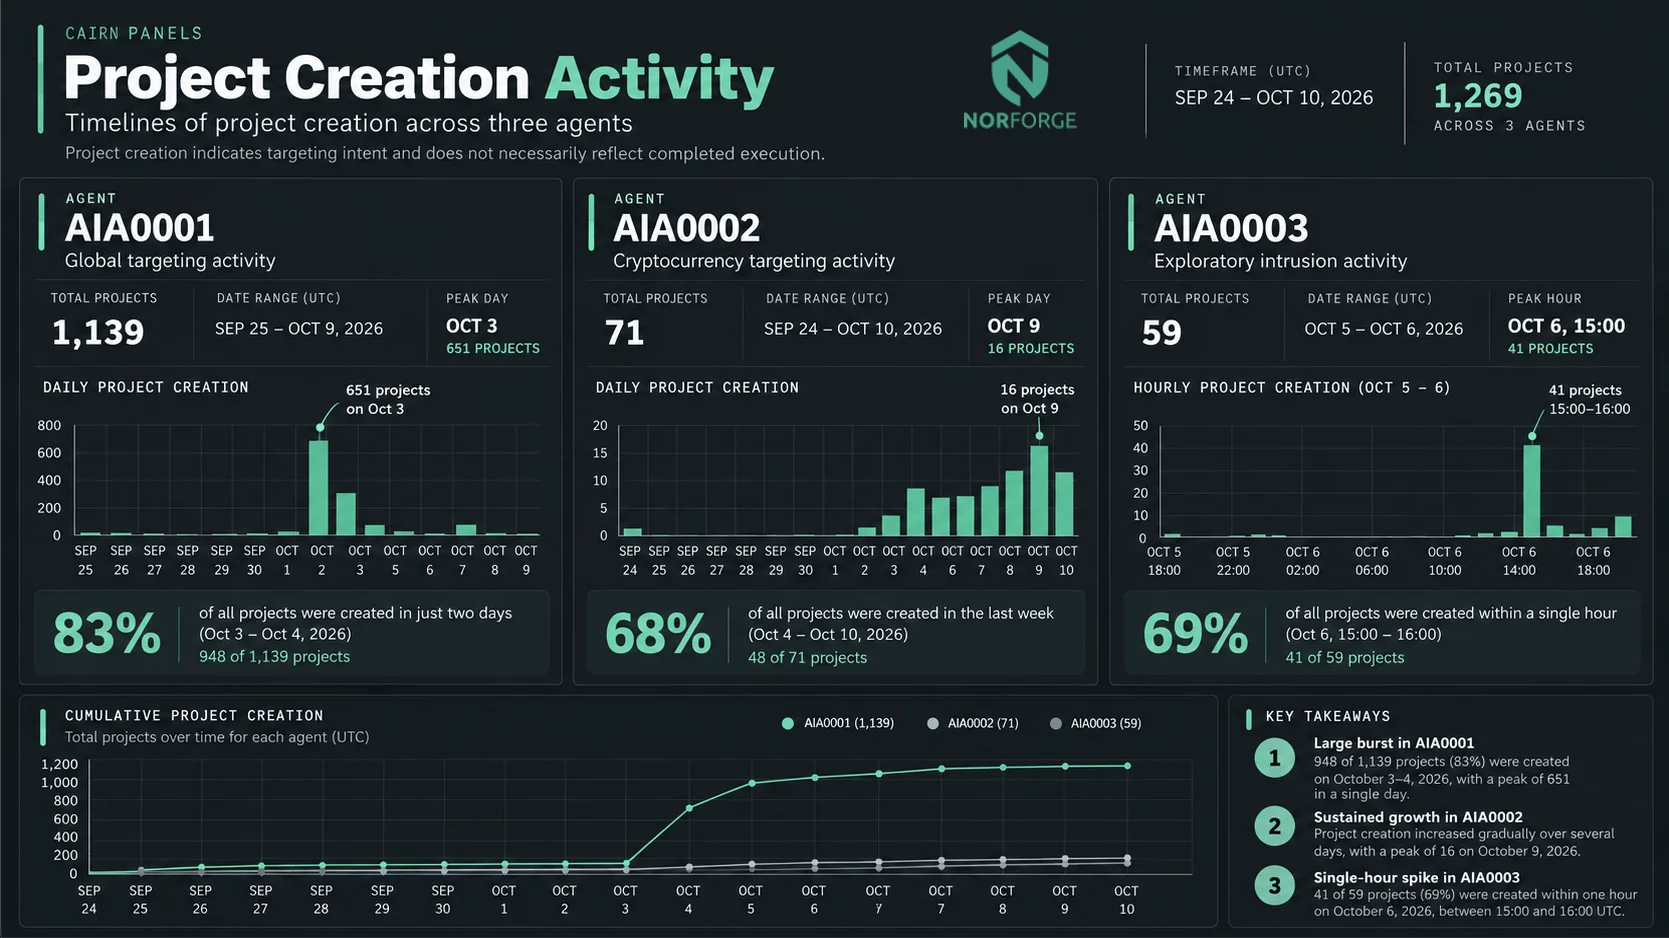
El hacker delegó casi por completo la campaña de intrusiones a la inteligencia artificial, dijo a Reuters Snorre Fagerland, investigador principal de amenazas de NorForge. Fagerland identificó al hacker entre varios que encontró mientras buscaba instancias expuestas de Cairn, una plataforma de IA de código abierto que los hackers han utilizado para automatizar ciberataques.
El informe de NorForge documentó más de 1.100 proyectos de ataque vinculados al hacker de habla china, pero no identificó a las víctimas. Sin embargo, Reuters informó el lunes que entre las víctimas estaban Deere, fabricante de equipos agrícolas; SharkNinja, empresa de electrodomésticos; y Cummins, fabricante de motores, según una revisión de la actividad del hacker en Cairn.
El experto en ciberseguridad dijo que esto demuestra que los agentes de IA disponibles comercialmente ya pueden llevar a cabo ataques de este tipo con una intervención limitada, lo que aumenta drásticamente el impacto de un solo actor malicioso. «Ahora es un mundo nuevo», afirmó.
Fagerland estimó que la campaña costó aproximadamente 5.000 dólares en uso de IA, es decir, unos 50 dólares por cada intrusión exitosa. NorForge dijo que los agentes podrían haber utilizado la herramienta de programación Claude Code de Anthropic con un modelo de DeepSeek, aunque los investigadores no pudieron confirmar la configuración. Reuters no pudo determinar cuántos datos, si los hubo, fueron sustraídos.
Deere dijo a Reuters que había resuelto el incidente y que no había encontrado pruebas de que se hubiera accedido a información confidencial. SharkNinja afirmó que la intrusión se limitó a un sitio web independiente que contenía información de soporte de productos y que el incidente había sido contenido. Cummins dijo que investigaba un posible ciberataque relacionado con un sitio web operado por uno de sus proveedores externos.
Fagerland también observó a otro hacker que robaba datos de tarjetas de crédito, mientras que un tercero intentaba utilizar agentes de IA para robar fondos de un exchange de criptomonedas. Sin embargo, dijo que el hacker de habla china fue el más prolífico y que desde finales de septiembre dirigió sus agentes de IA hacia sitios web de comercio electrónico en Estados Unidos, Canadá, Australia y Japón.
«No es cosa de aficionados»
Fagerland dijo que algunos de los métodos de los agentes eran sorprendentemente sofisticados. En un caso, después de no encontrar una vulnerabilidad en el sitio web de una gran empresa, los agentes buscaron otros sistemas conectados a él y encontraron un panel de control expuesto. Luego identificaron una falla en la forma en que el panel gestionaba los datos y, tras horas de pruebas, informaron que la habían explotado para hacer que el servidor ejecutara comandos maliciosos.
«No es sencillo idear soluciones así», afirmó. «No es cosa de aficionados».
Las preocupaciones sobre la seguridad de la IA se han extendido más allá del uso delictivo en las últimas semanas, después de que laboratorios de vanguardia como OpenAI liberaran accidentalmente agentes de IA fuera de control, que lograron escapar de entornos aislados y irrumpir en sistemas gubernamentales.
Fagerland dijo que antes pensaba que los agentes de IA para hackear aún requerirían cierto nivel de supervisión humana, pero que estos hallazgos habían cambiado su opinión. «El desarrollo en este campo es asombroso», afirmó.