网络安全公司 NorForge 观察到,一名讲中文的黑客在过去几周内借助 AI 代理入侵了 100 多家公司的网站。
NorForge 首席威胁研究员 Snorre Fagerland 告诉 Reuters,这场黑客行动几乎完全交由人工智能完成。Fagerland 表示,他在搜索黑客用于自动化网络攻击的开源 AI 平台 Cairn 的暴露实例时发现了多个此类案例。
NorForge 的报告记录了 1,100 多个与这名讲中文的黑客有关的攻击项目,但没有公布受害者的名称。不过,Reuters 周一报道称,根据对该黑客 Cairn 活动的审查,受害者包括农机制造商 Deere、家电公司 SharkNinja 和发动机制造商 Cummins。
这名网络安全专家表示,这表明商用 AI 代理如今已经能够在很少人工干预的情况下发动此类攻击,大幅提升单个恶意行为者的影响力。他说:“现在已经是一个全新的世界。”
Fagerland 估计,这场行动在 AI 使用方面的成本约为 5,000 美元,即每次成功入侵的成本约为 50 美元。NorForge 称,这些代理可能使用了 Anthropic 的 Claude Code 编程工具和 DeepSeek 模型,但研究人员无法确认具体配置。Reuters 无法确定是否有数据被盗,以及被盗数据的数量。
Deere 告诉 Reuters,公司已经处理了这起事件,没有发现敏感信息遭到访问的证据。SharkNinja 表示,入侵仅涉及一个包含产品支持信息的独立网站,且事件已经得到控制。Cummins 表示,公司正在调查一起可能涉及其某家第三方供应商所运营网站的网络攻击。
Fagerland 还观察到另一名黑客窃取信用卡数据,另有一人试图利用 AI 代理洗劫一家加密货币交易所。不过,他表示,这名讲中文的黑客最为活跃,自 9 月底以来一直将其 AI 代理指向美国、加拿大、澳大利亚和日本的电子商务网站。
“这可不是脚本小子干的事”
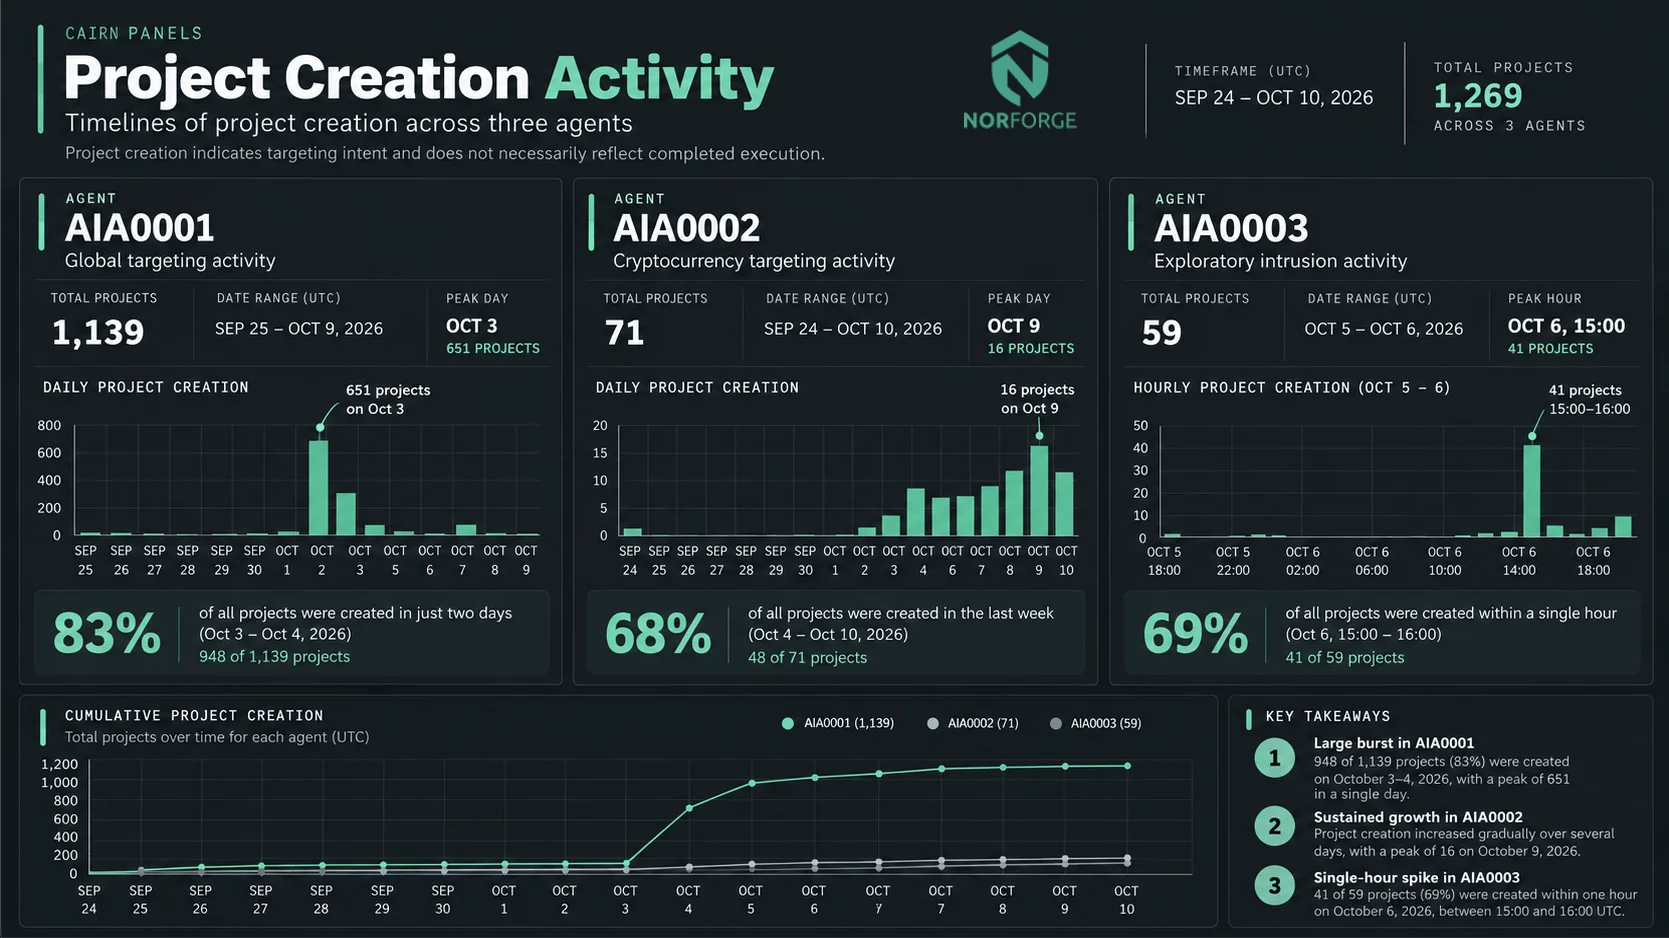
Fagerland 表示,其中一些代理采用的方法复杂得令人意外。有一次,这些代理未能在一家大型公司的网站上找到漏洞,便搜索与其连接的其他系统,并发现了一个暴露在外的控制面板。随后,它们发现了该面板处理数据的方式存在缺陷,并经过数小时测试后,报告称已利用该漏洞让服务器执行恶意命令。
他说:“要想出这样的解决方案并不容易。这可不是脚本小子干的事。”
近几周,AI 安全问题已经超出犯罪活动的范畴。OpenAI 等前沿 AI 实验室意外放出了失控的 AI 代理,这些代理通过入侵沙箱环境逃了出来,并侵入政府系统。
Fagerland 表示,他此前认为 AI 黑客代理仍需要一定程度的人工监督,但这些发现改变了他的看法。他说:“这一领域的发展令人惊叹。”