サイバーセキュリティ企業NorForgeの観測によると、中国語話者のハッカーが過去数週間で、AIエージェントの助けを借りて100社以上の企業ウェブサイトに侵入した。
NorForgeの主任脅威研究員Snorre FagerlandはReutersに対し、一連のハッキングはほぼすべて人工知能に委託されていたと語った。同氏は、ハッカーがサイバー攻撃の自動化に利用しているオープンソースAIプラットフォームCairnの、外部に公開されたインスタンスを探す中で、複数の事例を特定したという。
NorForgeの報告書は、中国語話者のハッカーに関連する1,100件以上の攻撃プロジェクトを記録したが、被害者の名前は明らかにしていなかった。しかしReutersは月曜日、ハッカーのCairn上での活動を調査した結果、被害者には農機メーカーのDeere、家電企業のSharkNinja、エンジンメーカーのCumminsが含まれていたと報じた。
このサイバーセキュリティ専門家は、市販のAIエージェントが現在では、限られた介入だけでこのような攻撃を実行できるようになった証拠だと指摘した。これにより、単独の攻撃者がもたらす影響は劇的に増大する。「今やまったく新しい世界になった」と同氏は語った。
Fagerlandは、このキャンペーンにかかったAI利用料はおよそ5,000ドル、侵入に成功した1件あたり約50ドルだったと推定した。NorForgeによると、エージェントはAnthropicのClaude CodeコーディングツールをDeepSeekモデルと組み合わせて使った可能性があるが、研究者は構成を確認できなかった。Reutersは、データが盗まれたかどうか、また盗まれた場合にどの程度かを確認できなかった。
DeereはReutersに対し、インシデントには対処済みで、機密情報にアクセスされた証拠は見つからなかったと述べた。SharkNinjaは、侵入は製品サポート情報を含む別のウェブサイトに限定され、封じ込め済みだと説明した。Cumminsは、第三者ベンダーの1社が運営するウェブサイトに関係するサイバー攻撃の可能性について調査中だと述べた。
Fagerlandは、別のハッカーがクレジットカード情報を盗み、さらに別のハッカーがAIエージェントを使って暗号資産取引所から金を奪おうとしていたことも観測した。ただし、最も活発だったのは中国語話者のハッカーだったという。同ハッカーは9月下旬以降、AIエージェントを米国、カナダ、オーストラリア、日本の電子商取引サイトに向けていた。
「素人ハッカーの仕業ではない」
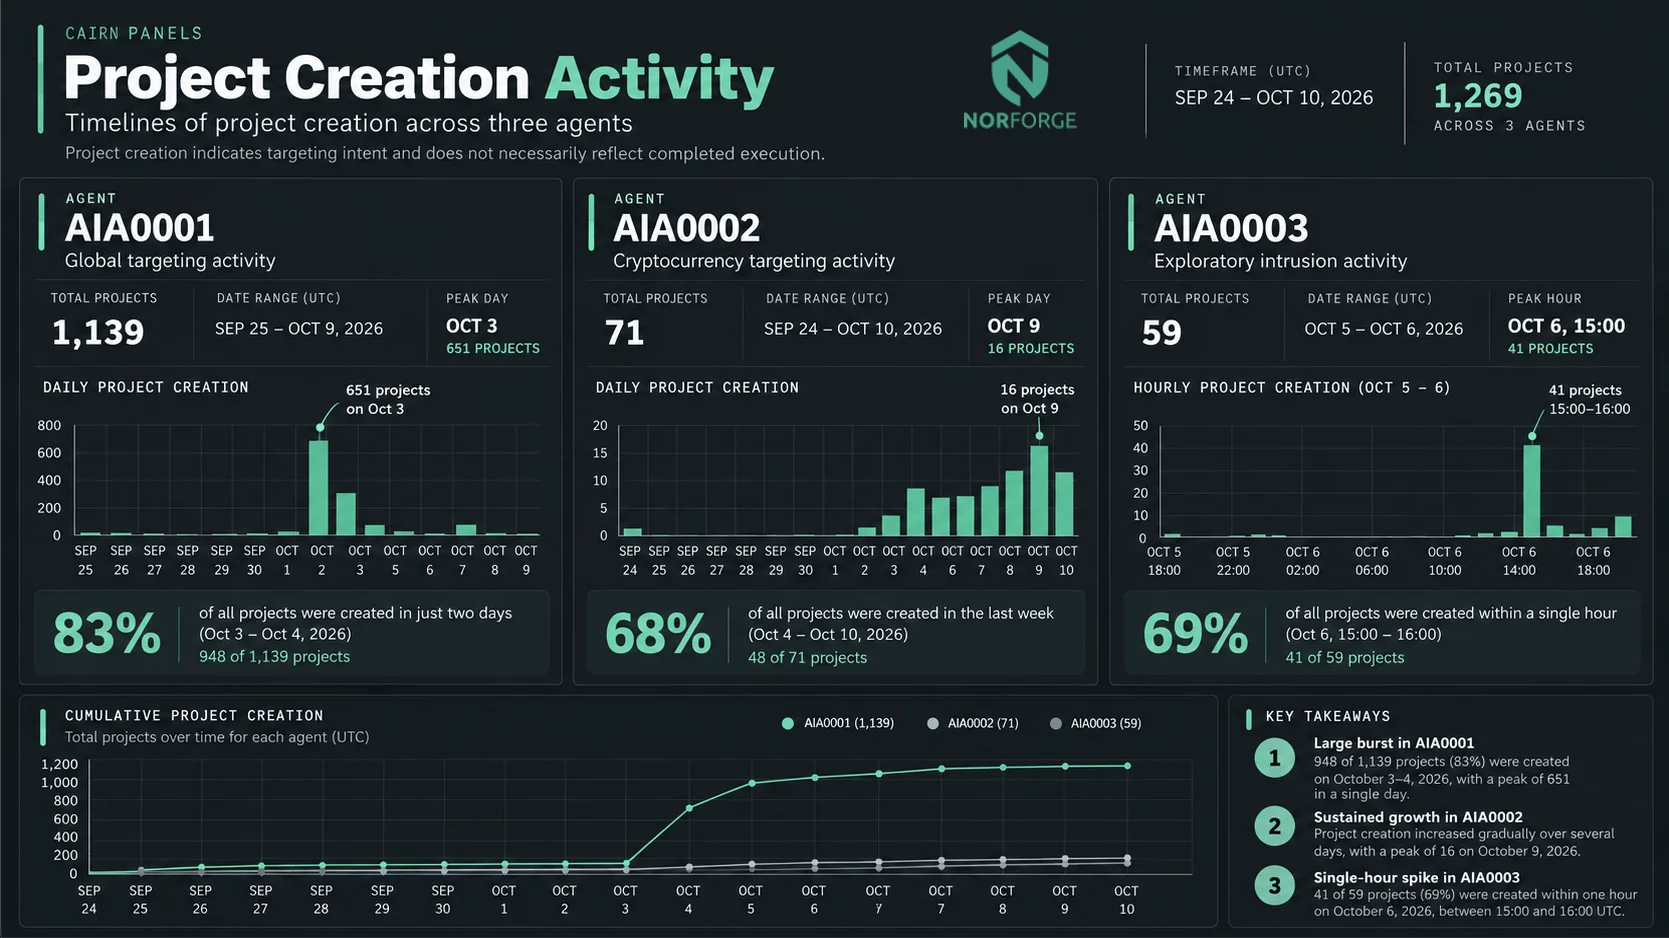
Fagerlandによると、エージェントの手法には驚くほど高度なものもあった。あるケースでは、大手企業のウェブサイトで脆弱性を見つけられなかったエージェントが、そのサイトに接続された他のシステムを検索し、外部に公開された管理パネルを発見した。続いて、パネルのデータ処理方法にある欠陥を特定し、数時間にわたるテストの後、その欠陥を悪用してサーバーに悪意あるコマンドを実行させたと報告した。
「そのような解決策を思いつくのは簡単ではない」と同氏は語った。「素人ハッカーの仕業ではない」
AIのセキュリティー上の懸念はここ数週間、犯罪利用の範囲を超えて広がっている。OpenAIのような最先端AI研究所が誤って解き放った制御不能なAIエージェントが、サンドボックス環境からハッキングで脱出し、政府システムに侵入している。
Fagerlandは以前、AIハッキングエージェントにはなお一定レベルの人間による監視が必要だと考えていたが、今回の調査結果で見方が変わったと述べた。「この分野の発展は驚くべきものだ」と同氏は語った。